

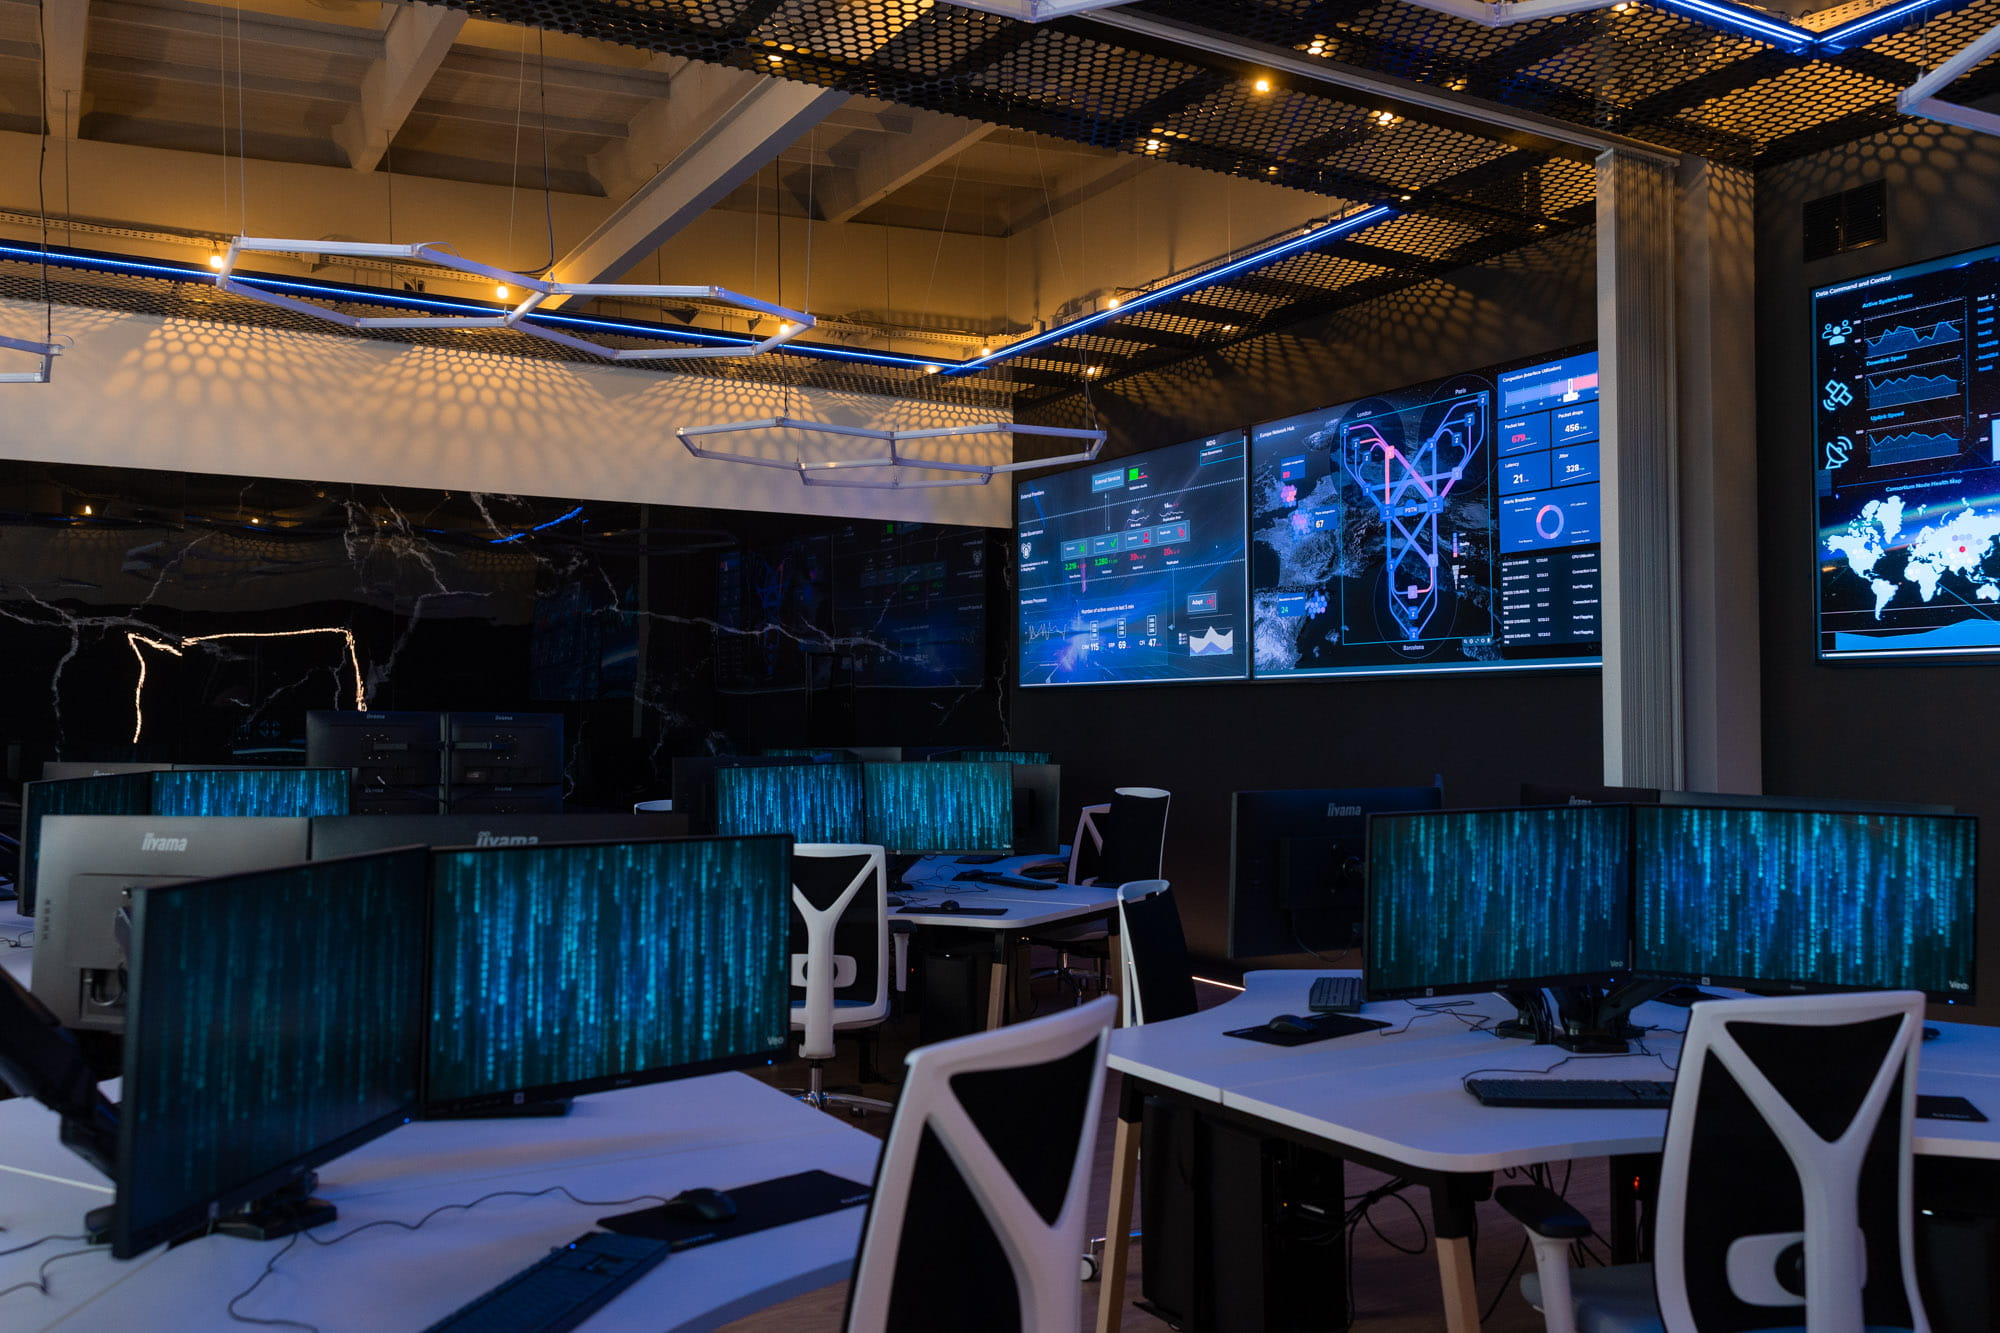
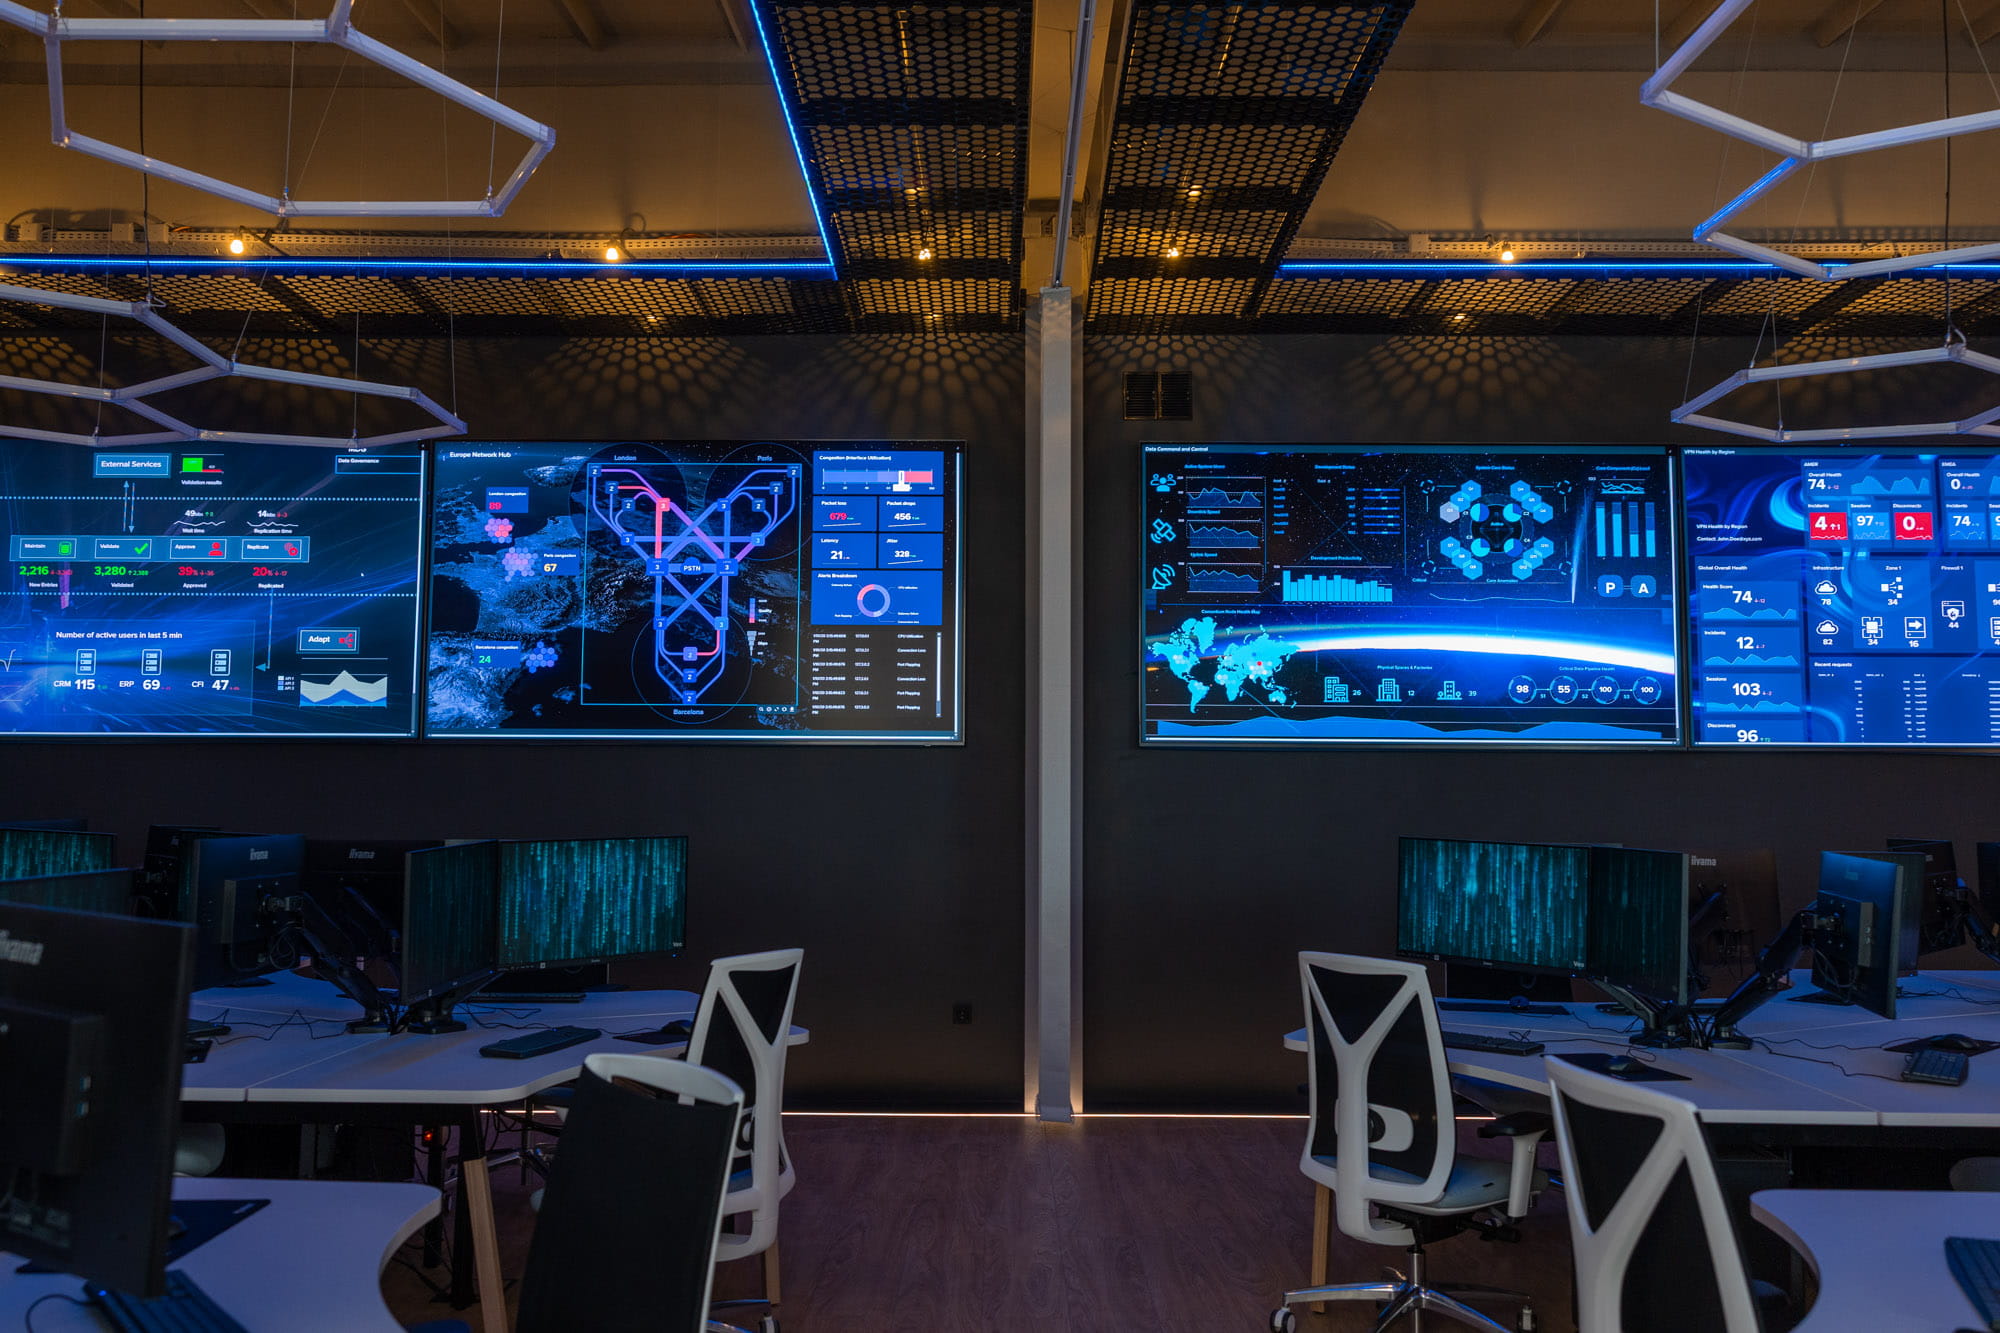
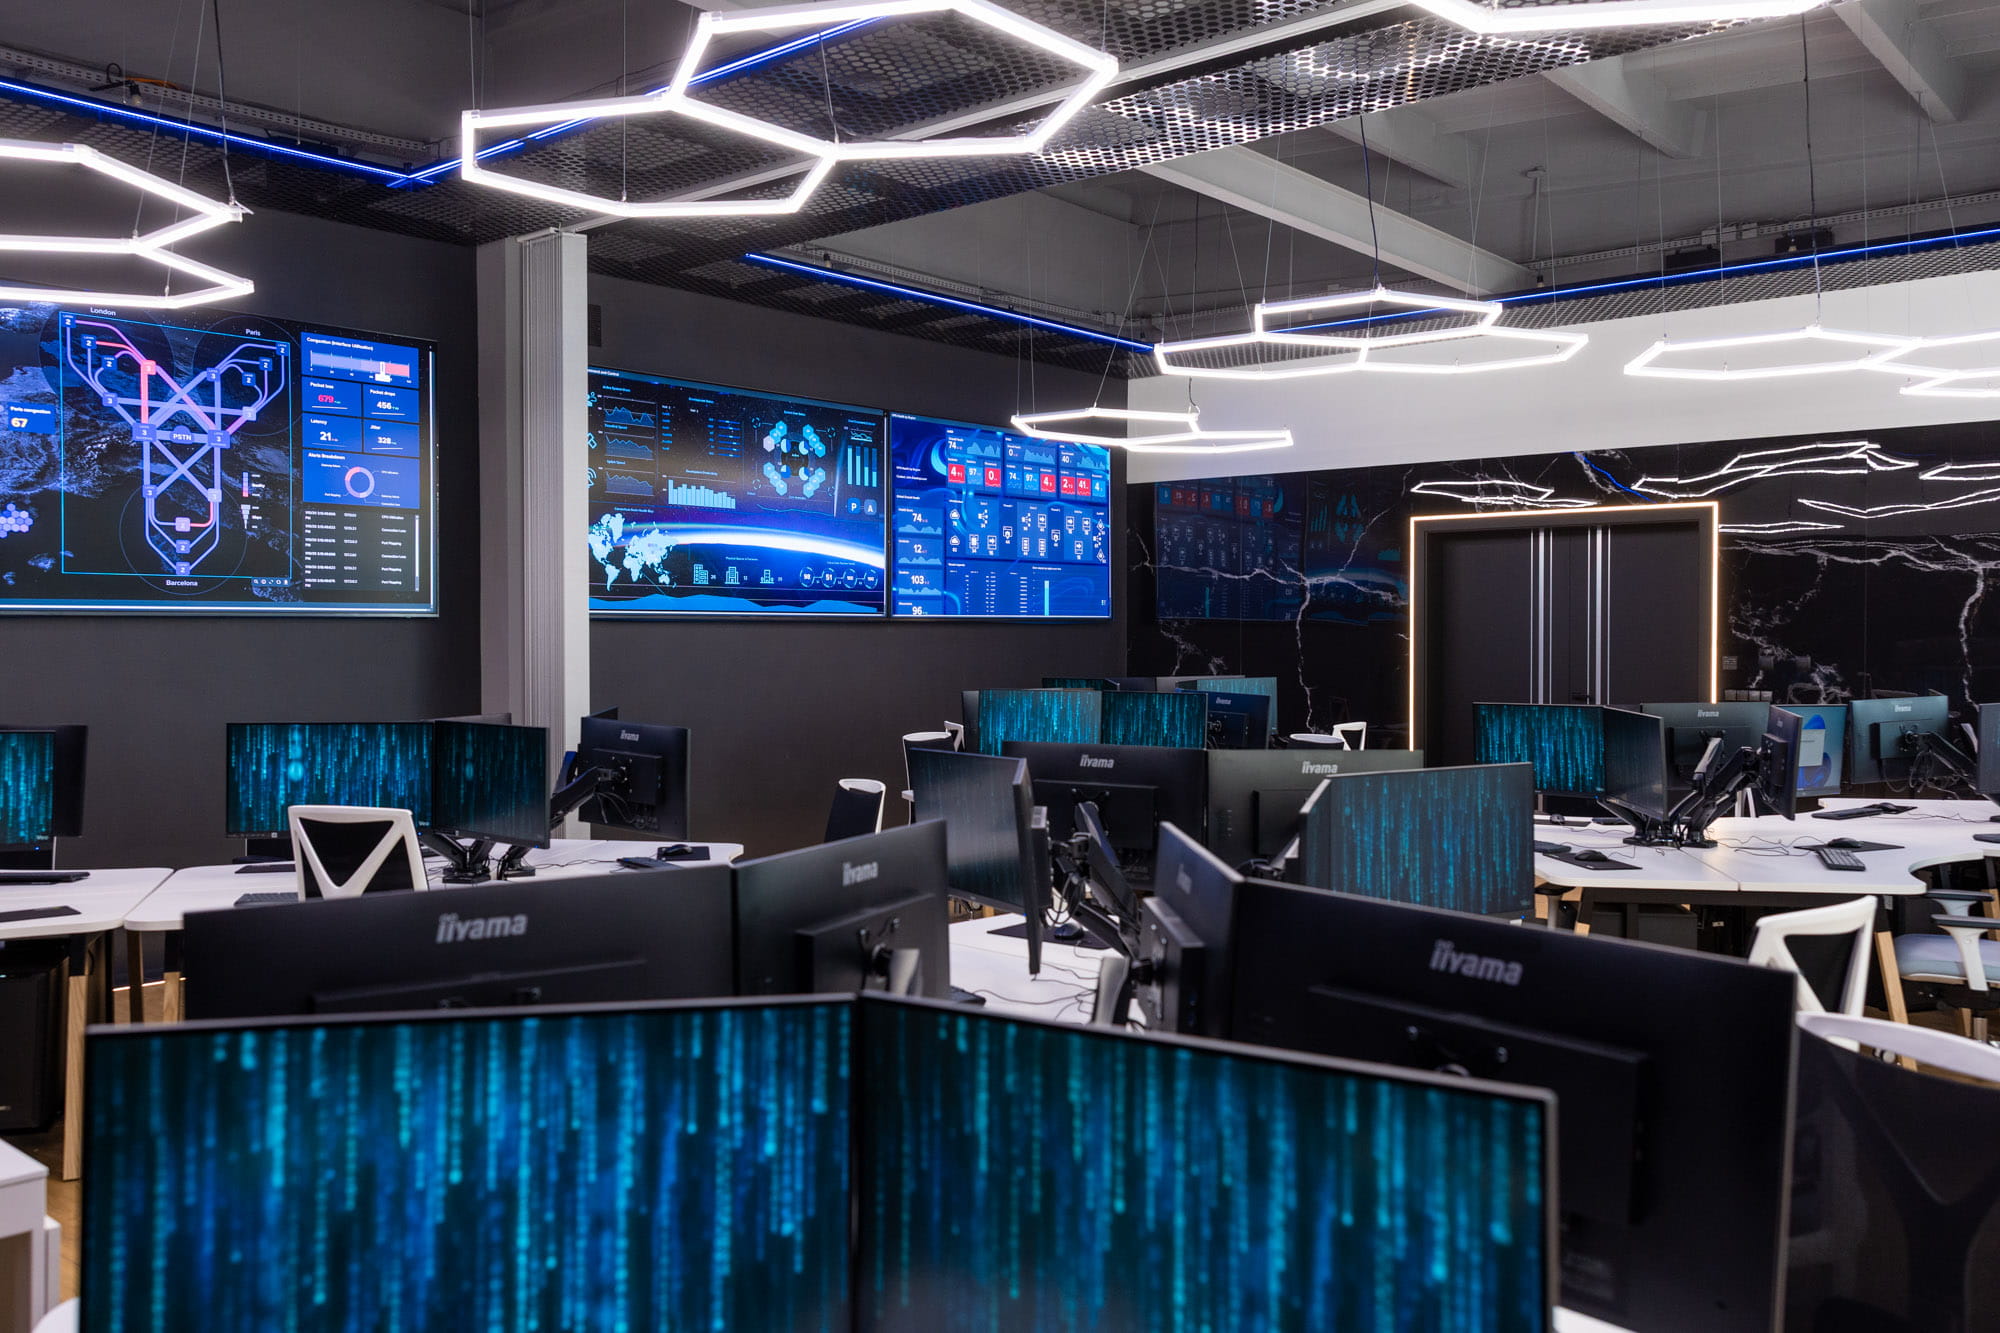
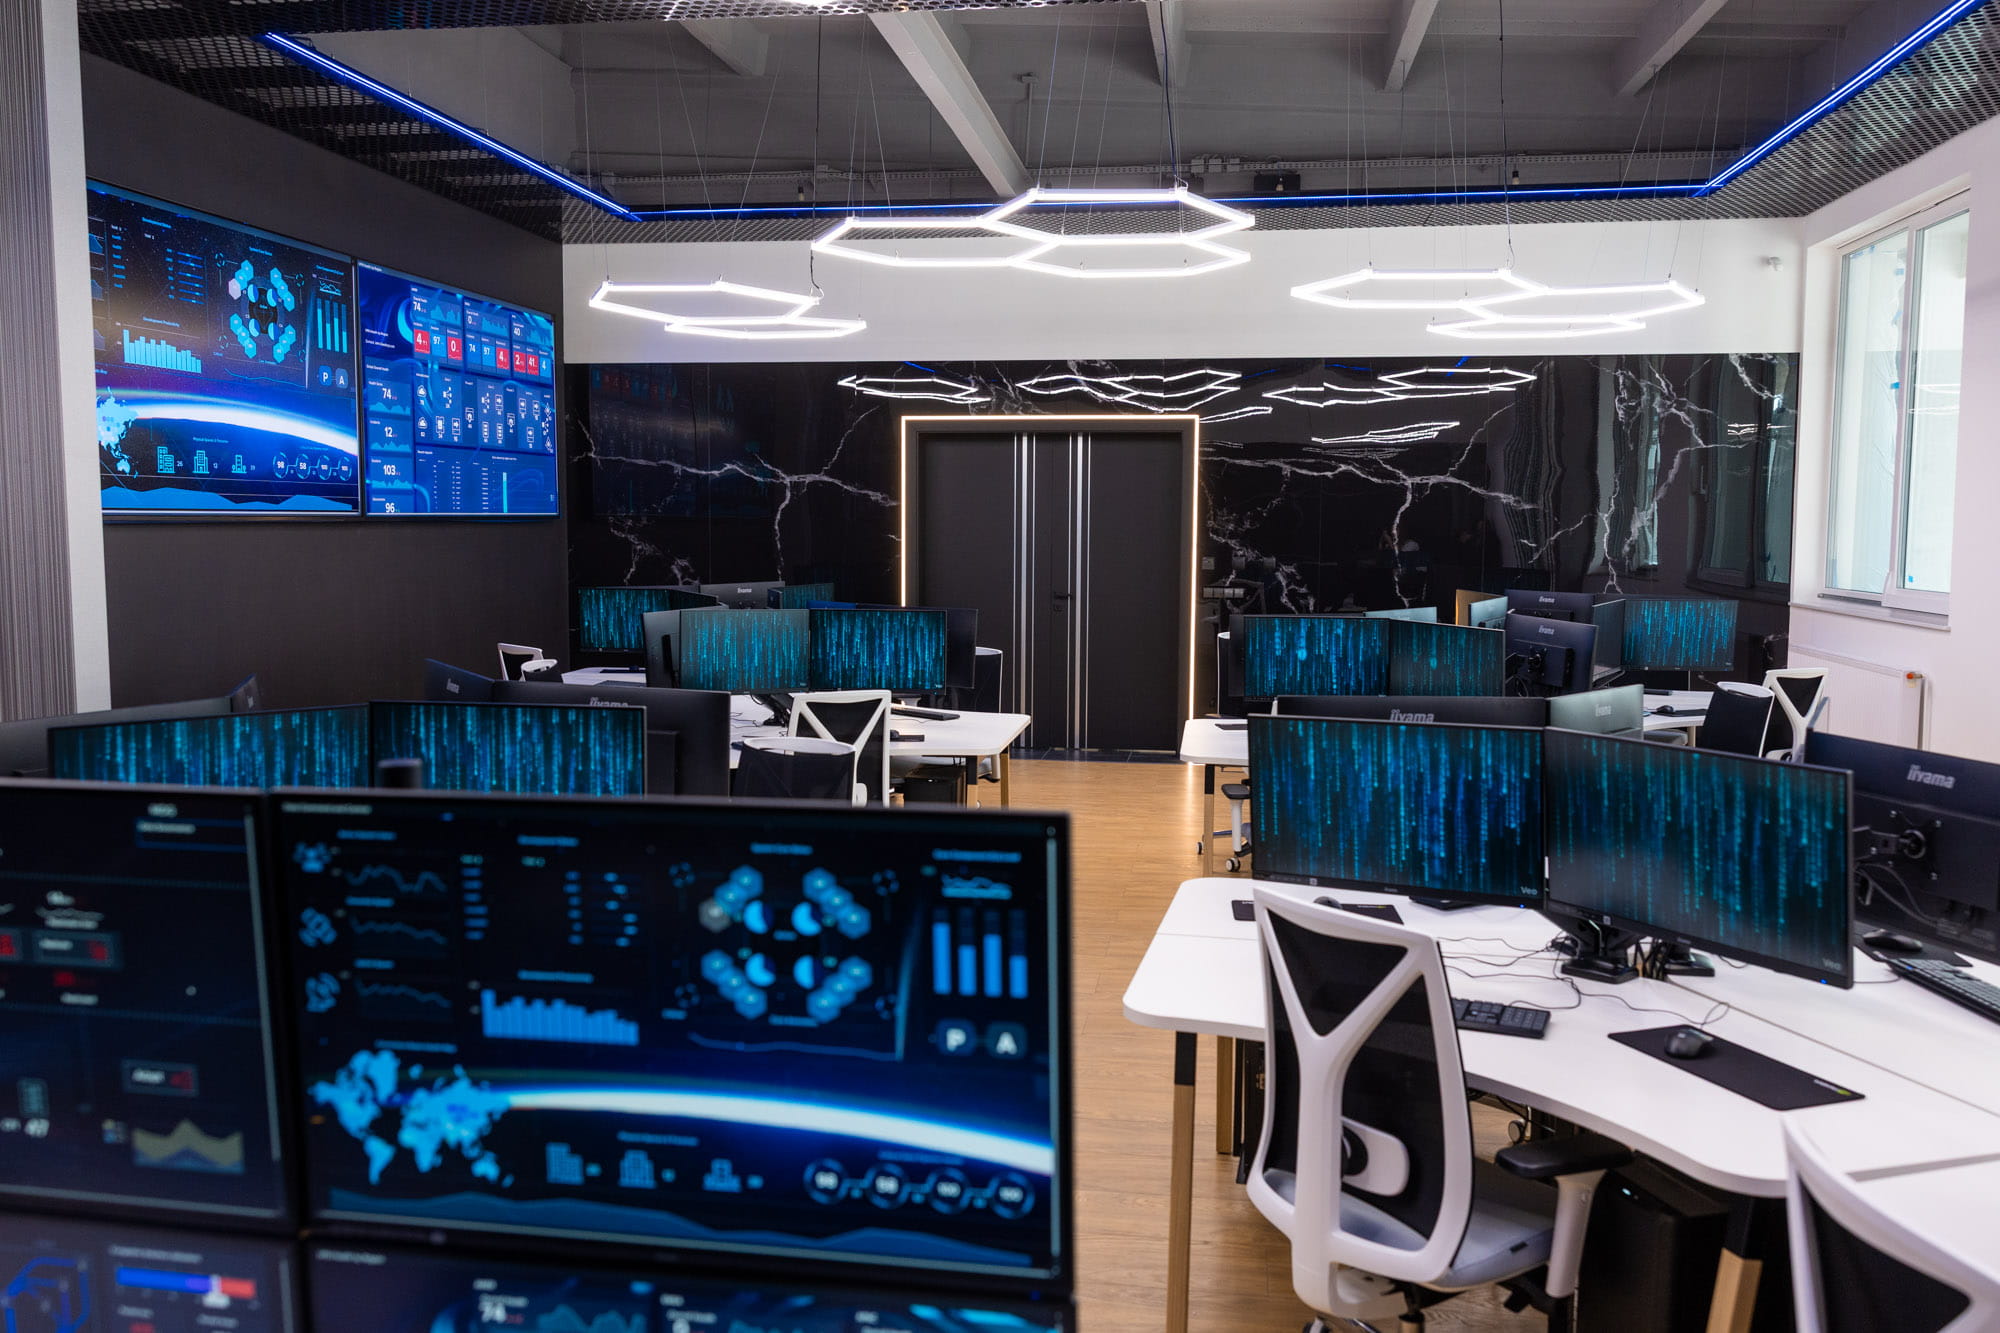
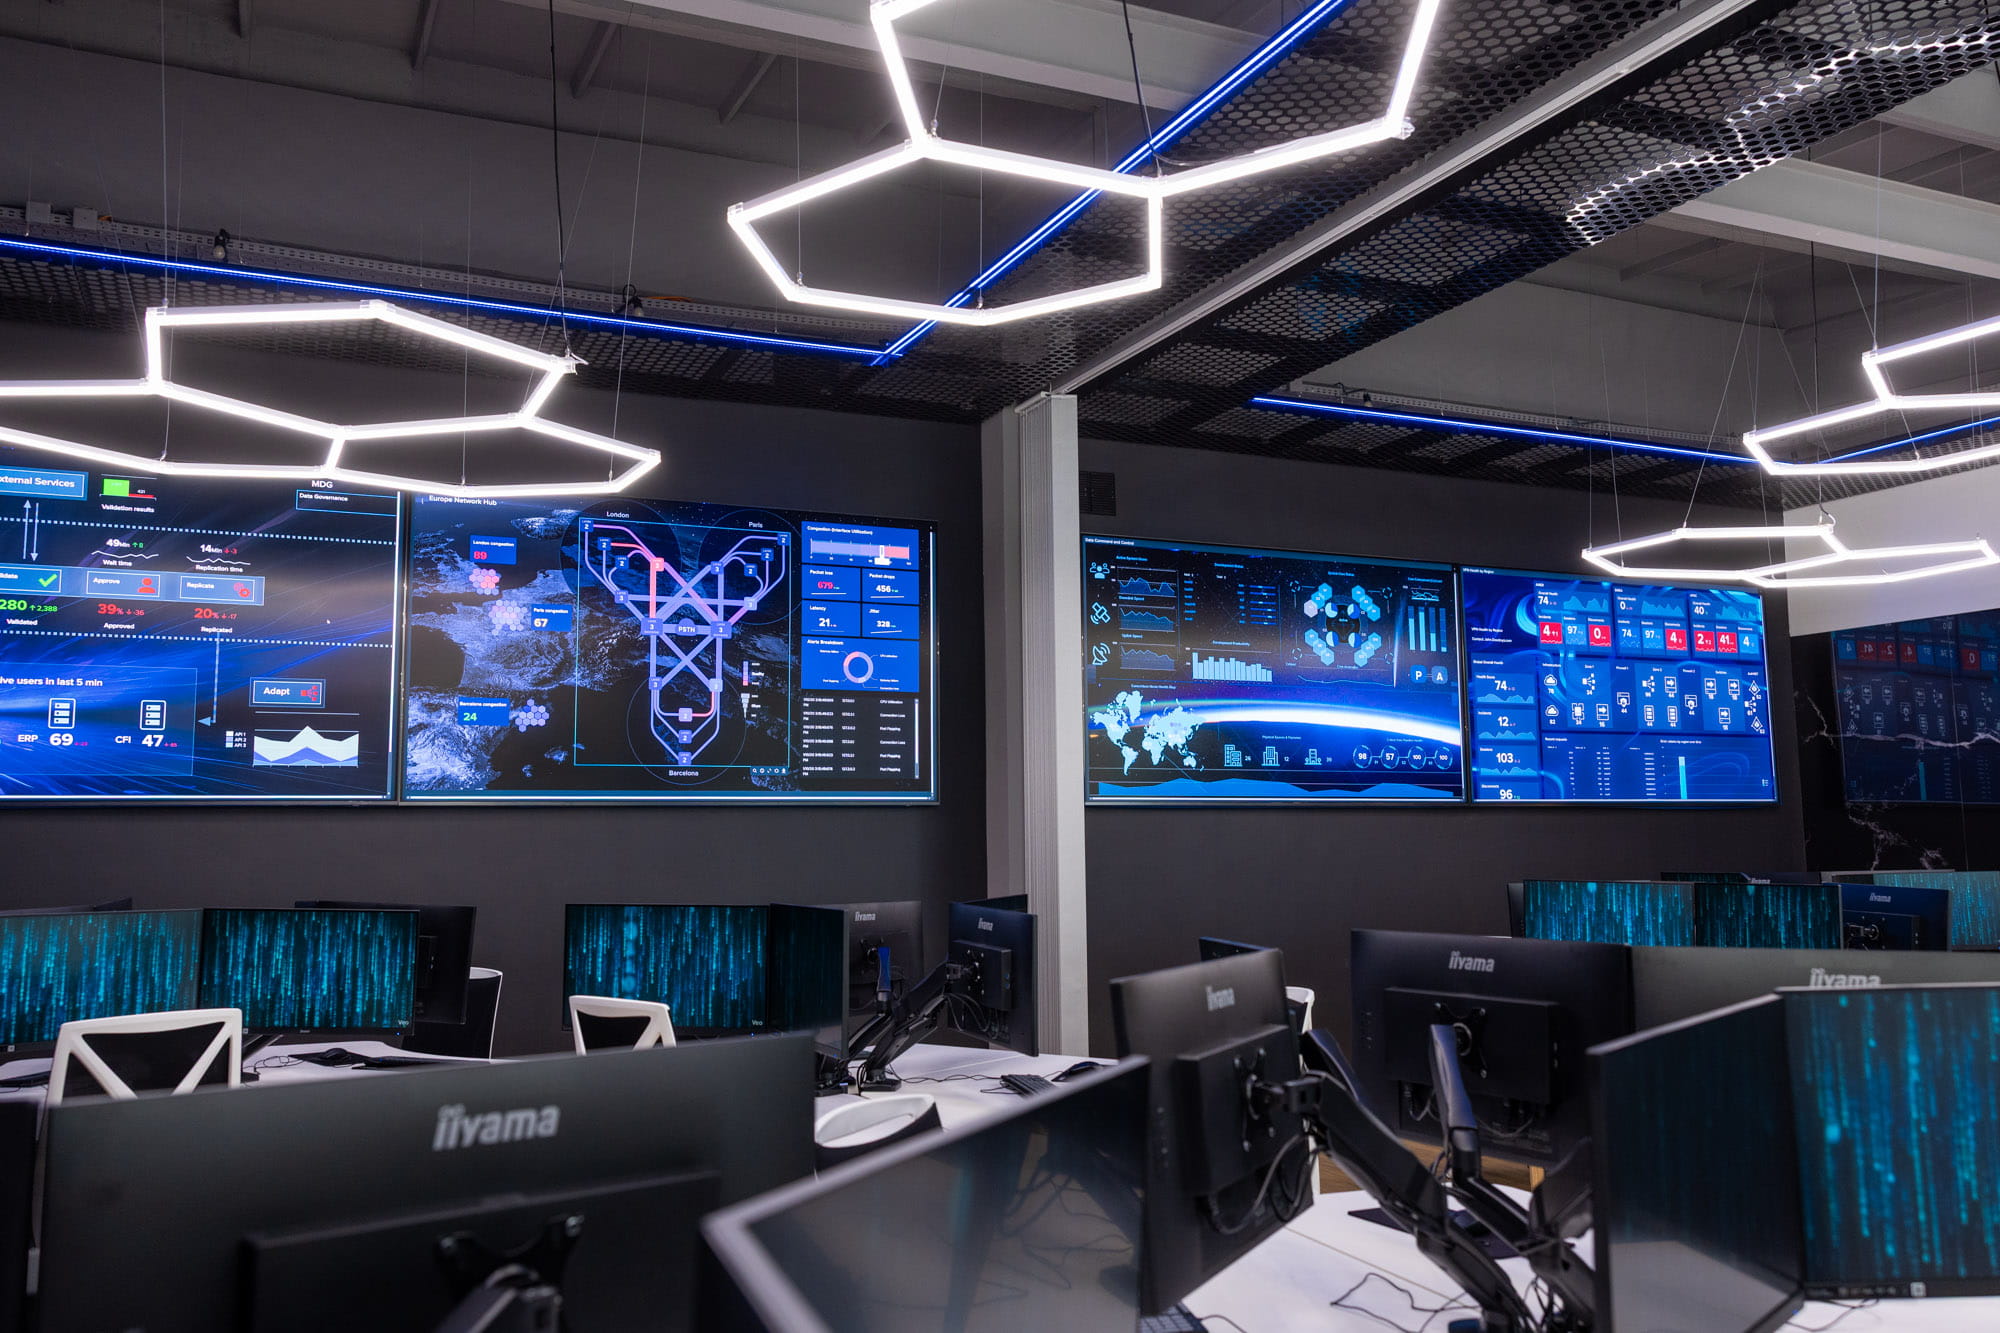
Laboratorium Cyberwojny to specjalistyczna przestrzeń dydaktyczno techniczna zaprojektowana do prowadzenia zajęć z zakresu analizy zagrożeń, reagowania na incydenty, etycznego hackingu oraz bezpieczeństwa systemów operacyjnych. Jego celem jest stworzenie środowiska, w którym uczestnicy mogą zdobywać praktyczne kompetencje, pracując na narzędziach i scenariuszach wykorzystywanych w realnych zespołach SOC, Red Team i Blue Team.
Laboratorium umożliwia realizację kursów i warsztatów obejmujących:
- Analizę logów i monitoring bezpieczeństwa z wykorzystaniem platformy Splunk.
- Operacje cyberbezpieczeństwa (SOC) – triage alertów, korelacja zdarzeń, reagowanie na incydenty.
- Etyczny hacking (Red Team / Offensive Security) – testy penetracyjne, analiza podatności, symulacje ataków.
- Bezpieczeństwo systemów operacyjnych – Windows, Linux, konfiguracja, hardening, analiza po włamaniowa.
- Pracę w środowiskach wirtualnych i kontenerowych – budowa izolowanych sieci, symulacja ataków i obrony.
Infrastruktura techniczna laboratorium
Stanowiska robocze
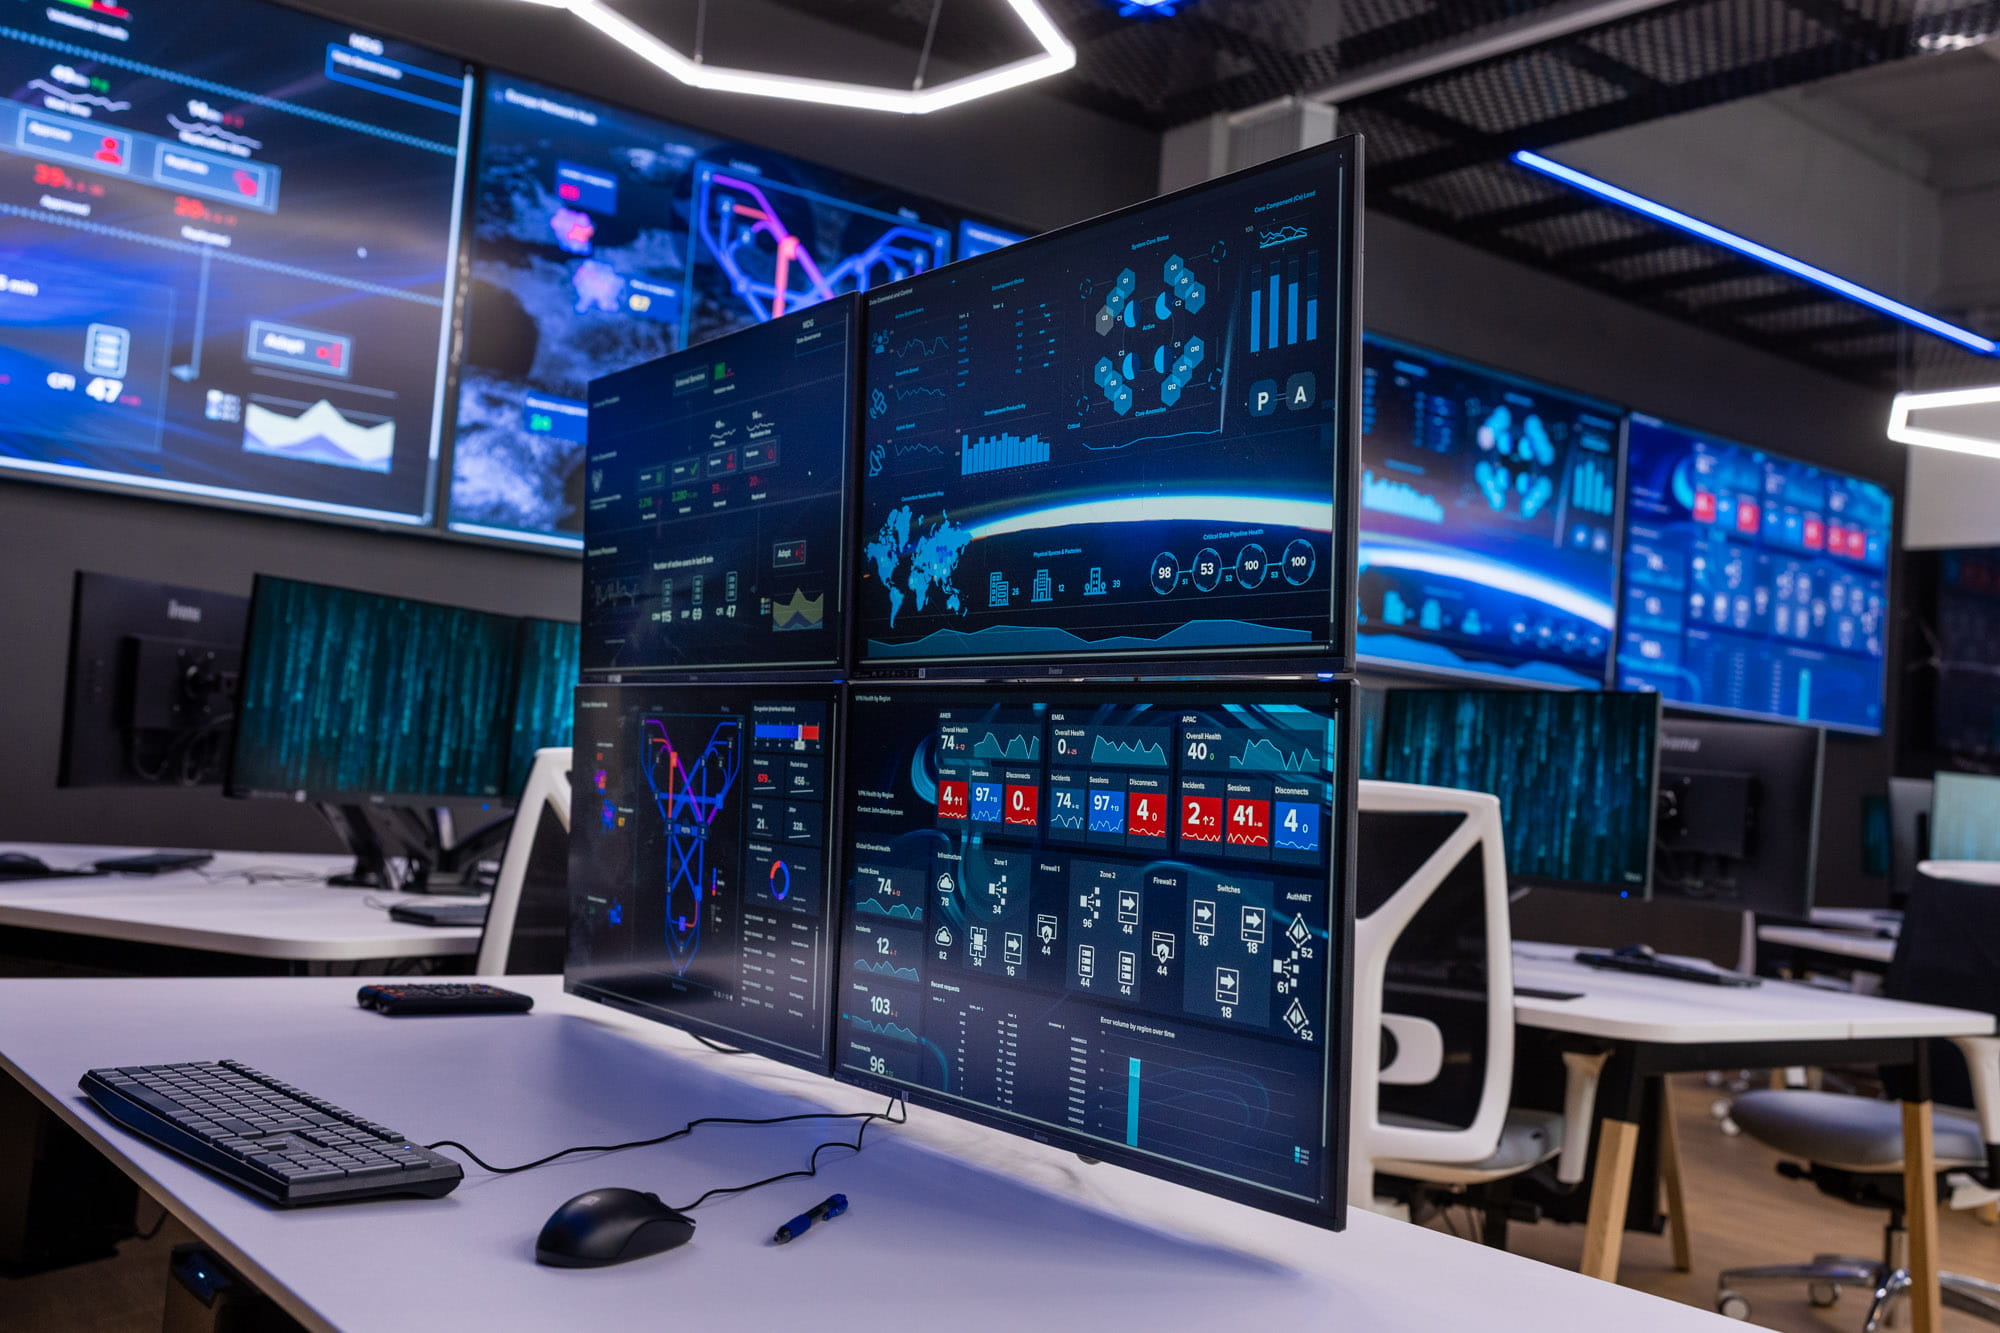
Każde stanowisko wyposażone jest w wysokowydajną stację roboczą ITDesk I7, przygotowaną do obsługi zaawansowanych narzędzi analitycznych, środowisk wirtualnych oraz symulacji cyberataków.
Specyfikacja sprzętowa:
- Procesor: Intel Core Ultra 7 265KF
- Pamięć RAM: 64 GB
- Dysk: SSD 1 TB (wysoka wydajność I/O, idealna do maszyn wirtualnych)
- Karta graficzna: NVIDIA RTX 5070 Ti (akceleracja obliczeń, analiza danych, obsługa środowisk graficznych)
- Monitory: 2 × Iiyama 27” (komfort pracy analitycznej, możliwość równoległego monitorowania logów, konsol i dashboardów)
Taka konfiguracja pozwala na:
- uruchamianie wielu maszyn wirtualnych jednocześnie (np. środowiska atakującego i ofiary),
- analizę dużych zbiorów logów w Splunku,
- pracę z narzędziami ofensywnymi i defensywnymi bez ograniczeń wydajnościowych,
- wygodne prowadzenie ćwiczeń wymagających równoległej pracy na kilku konsolach i dashboardach.
Środowisko dydaktyczne i oprogramowanie
Laboratorium jest przygotowane do pracy z szerokim zestawem narzędzi cyberbezpieczeństwa, m.in.:
- Splunk Enterprise / Splunk SOAR – analiza logów, automatyzacja reakcji.
- Kali Linux – narzędzia ofensywne (Metasploit, Burp Suite, Nmap, Wireshark).
- Windows Server / Windows 11 – konfiguracja, hardening, analiza po włamaniowa.
- Linux (Ubuntu, Debian, Rocky) – administracja, bezpieczeństwo, monitoring.
- Wirtualizacja: VMware / VirtualBox / Hyper V.
- Symulatory ataków i środowiska CTF – np. Metasploitable, DVWA, Security Onion.
Możliwości dydaktyczne i scenariusze zajęć
Laboratorium umożliwia realizację praktycznych scenariuszy, takich jak:
- budowa i analiza łańcucha ataku (kill chain),
- wykrywanie i analiza malware w kontrolowanym środowisku,
- konfiguracja systemów SIEM i tworzenie własnych reguł korelacji,
- symulacje pracy zespołów SOC (Blue Team) i Red Team,
- testy penetracyjne infrastruktury sieciowej i aplikacyjnej,
- analiza incydentów i przygotowanie raportów po włamaniowych.
Dzięki wydajnym stacjom roboczym możliwe jest prowadzenie zajęć zarówno w trybie indywidualnym, jak i zespołowym, z naciskiem na praktykę i rozwiązywanie rzeczywistych problemów bezpieczeństwa.
Znaczenie laboratorium dla rozwoju kompetencji
Laboratorium Cyberwojny wspiera rozwój kompetencji kluczowych na rynku pracy:
- analiza zagrożeń i incydentów,
- praca z narzędziami SIEM i SOAR,
- umiejętność przeprowadzania testów penetracyjnych,
- znajomość technik ataku i obrony,
- praktyczna administracja i zabezpieczanie systemów operacyjnych,
- praca w zespołach bezpieczeństwa (SOC, CSIRT, Red/Blue Team).
To środowisko pozwala uczestnikom zdobywać doświadczenie zbliżone do realnych warunków pracy w branży cyberbezpieczeństwa.
Opiekun:
dr inż. Janusz Korniak – jkorniak@wsiz.edu.pl


